
Qué es ClickFix, el falso CAPTCHA que te pide pegar un comando

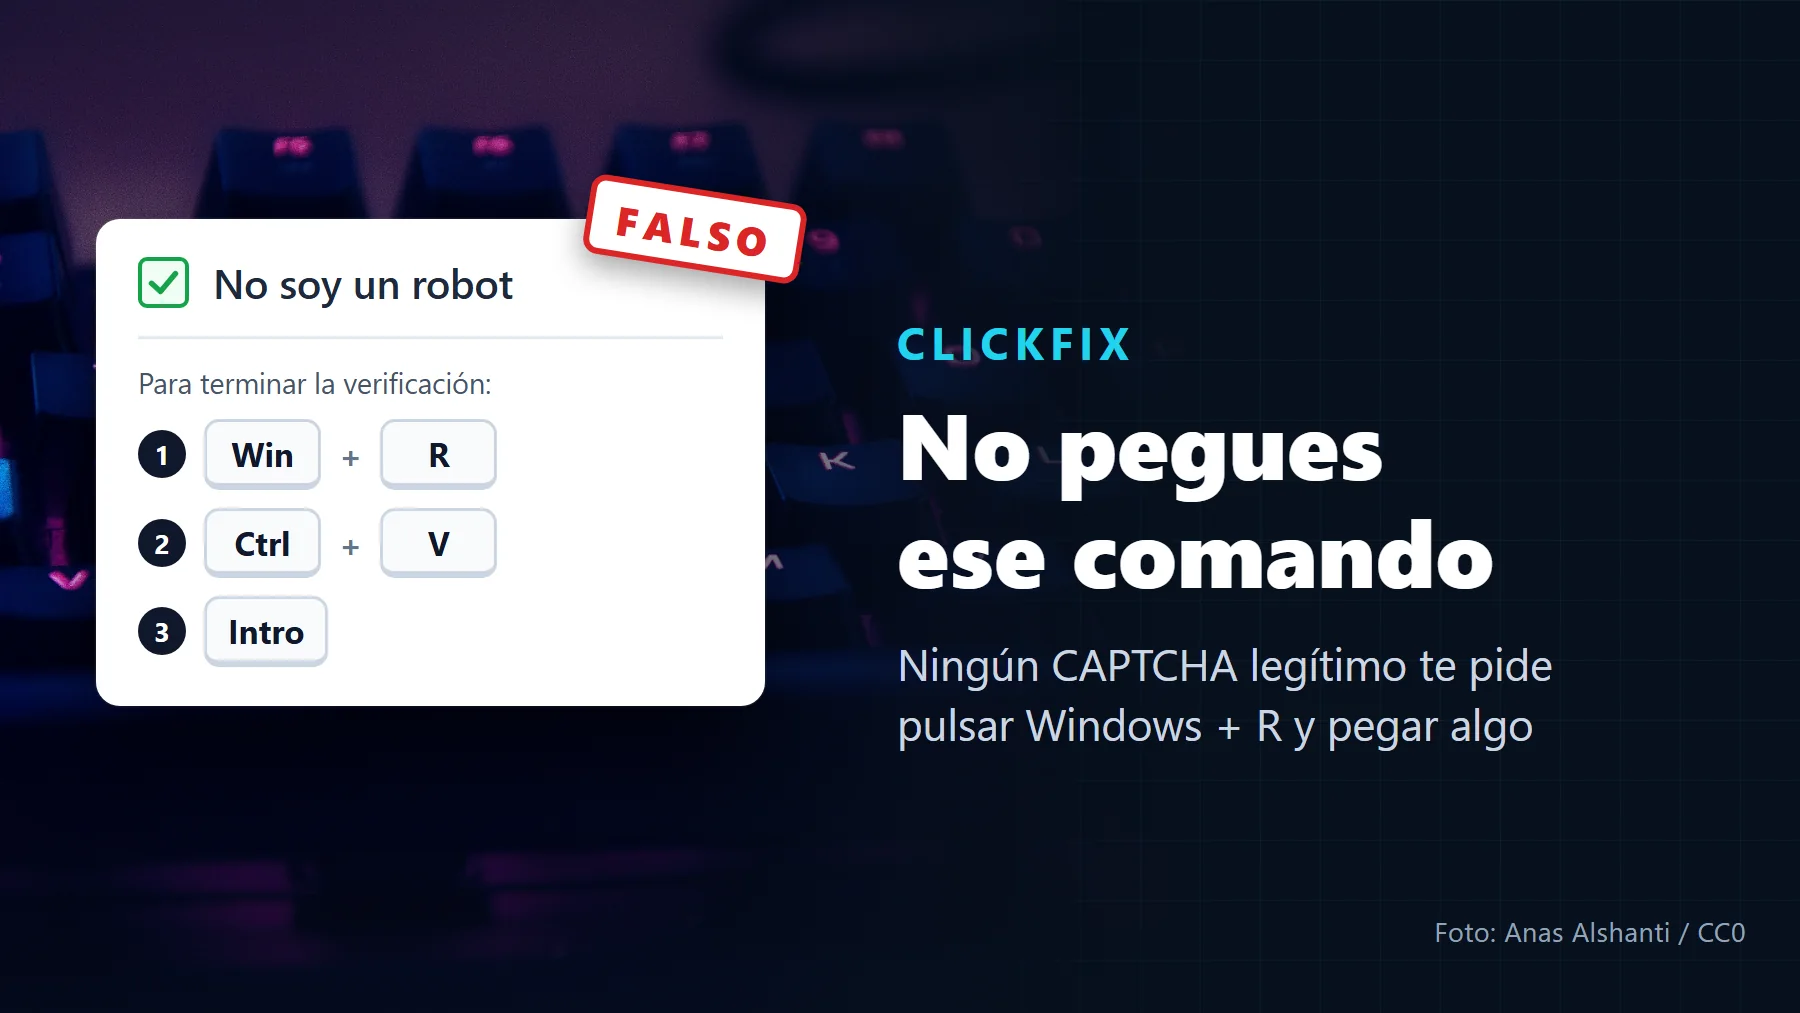
La casilla de «No soy un robot» la has marcado cientos de veces, casi sin mirarla. Con esa costumbre cuenta ClickFix, un falso CAPTCHA que te pide demostrar que eres humano pulsando tres combinaciones de teclas. La primera abre una ventana de Windows; la segunda pega un comando que la página ha copiado por su cuenta, y la tercera lo ejecuta. Nadie ha forzado nada en tu ordenador. El programa malicioso lo acabas de instalar tú.
La empresa de ciberseguridad Huntress publicó el 28 de septiembre de 2026 un caso que enseña hasta dónde llega el truco. Empezaba con un anuncio al buscar «chatgpt» en Google, seguía en una página auténtica de chatgpt.com y acababa en una comprobación con el logotipo de Cloudflare, la empresa que hace muchas de esas verificaciones en internet. Tres cosas de las que casi todo el mundo se fía, puestas en fila para que acabaras pegando un comando en Windows.
Cómo funciona ClickFix
La web del engaño enseña un aviso que parece normal, como una verificación de seguridad o un error del navegador. Al pulsar el botón, copia un comando en tu portapapeles sin que lo veas y después te da las instrucciones. En Windows suelen pedirte que abras la ventana Ejecutar (Windows + R), la terminal o PowerShell, que pegues con Control + V y que pulses Intro, como describe Microsoft en su análisis de la técnica. En Mac, el comando va a la app Terminal.
El nombre se lo pusieron en 2024 unos investigadores que encontraron webs con un falso error del navegador que había que «arreglar» (fix, en inglés), como contó Proofpoint. Funciona porque quien ejecuta el comando eres tú, con tu usuario y con una herramienta del propio Windows, y por eso puede colarse entre protecciones pensadas para frenar ataques automáticos.
Su crecimiento se ve en los informes de las empresas de seguridad. ESET lo situó en junio de 2025 como la segunda vía de ataque más común, solo por detrás del phishing, y en julio de 2026 contó que sus detecciones se habían duplicado con creces entre el segundo semestre de 2025 y el primero de 2026, ahora también en páginas de ayuda escritas con IA y alojadas en dominios de las grandes empresas del sector. El informe anual de Microsoft, publicado el 1 de octubre, cifra en más de 1,1 millones los equipos en los que Microsoft Defender vio ejecutar comandos de este tipo entre febrero y principios de mayo de 2026, unas ocho veces más.
Del anuncio de Google al comando pegado
En algunos de los casos que investigó Huntress, todo empezaba al buscar «chatgpt» en Google. Arriba salía un resultado patrocinado que llevaba a chatgpt.com, la dirección real. Allí esperaba un GPT, una de esas versiones de ChatGPT que se configuran con instrucciones propias, llamado «Plus 5.6» para que pareciera un modelo nuevo. Le escribieras lo que le escribieras, respondía con un aviso de disponibilidad del servicio. El dominio principal iba limitado, decía, y había dos salidas: pasarse al plan Plus o seguir al momento en un «dominio de respaldo», la opción que el propio mensaje recomendaba.
El enlace llevaba a una página de Google Sites, el servicio gratuito de Google para crear webs, disfrazada de comprobación de Cloudflare. Mostraba «chatgpt.com» en grande, la casilla de «No soy un robot» y un mensaje sobre revisar la seguridad de tu conexión antes de continuar. Después llegaba la instrucción de pegar un comando en la terminal de Windows.
| Lo que hacías | Lo que veías | La pista |
|---|---|---|
| Buscar «chatgpt» en Google | Un primer resultado que llevaba a chatgpt.com | Llevaba la etiqueta de «Patrocinado» |
| Entrar en la página | Un modelo llamado «Plus 5.6» | Bajo el nombre ponía «By community builder» y la dirección llevaba /g/, la marca de los GPT |
| Escribirle algo | Un aviso de que el servicio iba limitado | Lo escribía el GPT con las órdenes de quien lo creó |
| Pulsar el «dominio de respaldo» | Una comprobación de Cloudflare con «chatgpt.com» en grande | La dirección de la barra era de Google Sites |
| Marcar la casilla | Instrucciones para pegar un comando en Windows | Ninguna verificación legítima te hace salir del navegador |
El consejo de siempre, comprobar que la dirección es la oficial, no bastaba en el segundo paso, porque la página estaba en chatgpt.com. En el cuarto sí habría servido. Huntress atendió al menos 40 incidentes que salían de esa página de Google Sites, y en dos confirmó que la víctima había llegado desde el GPT. Avisó a OpenAI, que retiró el primero el 25 de septiembre; el 27, Huntress encontró otro de la misma campaña. A 3 de octubre, los dos enlaces dan error de página no encontrada. Huntress no dice dónde estaban las víctimas, y en sus capturas el GPT y la página falsa están en inglés.
Qué hacía el programa una vez dentro
A partir de ahí, el ataque se complica. El comando apuntaba a un número de diez cifras, 1614733393, que Windows traduce a la dirección de un servidor (96.62.224.81); con ese disfraz esquivaba los filtros que buscan direcciones escritas con puntos. Huntress contó ocho saltos hasta el programa final, cuando la mayoría de los ClickFix que ve tienen dos o tres, y en uno de ellos el código iba escondido dentro de un archivo de audio .wav.
El instalador se presentaba como «Advanced Printer Configuration Reader», un lector de configuración de impresoras de un supuesto editor llamado Softplicity, y no aparecía en la lista de programas instalados. Dentro iba un programa auténtico de Canon, con su firma digital en regla, que al arrancar cargaba una biblioteca (DLL) manipulada colocada en su misma carpeta. Para seguir activo creaba una tarea programada y una entrada de inicio con el mismo nombre, «Canon Configuration Reader», y si alguien borraba una mientras el programa seguía en marcha, la volvía a crear en pocos minutos.
Al final de la cadena esperaba un troyano de acceso remoto. Entre sus funciones, Huntress encontró ver y manejar el escritorio a distancia, capturar la cámara, el micrófono y el sonido del equipo, buscar dentro de tus archivos y descargar y ejecutar otros programas; reconoce 17 navegadores y sabe abrir el que uses por defecto. La segunda versión de la campaña cambió el disfraz (ahora, un programa de Stardock) y borraba la marca que Windows pone a lo descargado de internet, la que hace saltar los avisos de SmartScreen. El troyano final era el mismo archivo, byte a byte.
¿Y el antivirus? En al menos un caso, Microsoft Defender puso el instalador en cuarentena, pero ya se había ejecutado, y la tarea programada y la entrada de inicio siguieron adelante con el ataque. Tenerlo al día ayuda, aunque aquí avisó cuando el daño ya estaba hecho.
Ningún CAPTCHA legítimo te saca del navegador
Una comprobación legítima se resuelve dentro de la página. La de Cloudflare analiza el navegador y, como mucho, te pide marcar una casilla o pulsar un botón; la mayoría de las veces se resuelve sola, sin que hagas nada. Cualquier verificación que te pida teclas de Windows, una terminal o pegar algo que no has copiado tú es un ataque, lleve el logotipo que lleve. Desconfía si una página:
- te pide pulsar Windows + R o abrir la terminal o PowerShell;
- te dice que pegues con Control + V algo que tú no has copiado;
- te ofrece un botón para «arreglar» un supuesto error del navegador o de un documento;
- muestra en la barra de direcciones una web distinta de la que dice ser, como sites.google.com haciéndose pasar por chatgpt.com.
Si no sueles usar Terminal en el Mac y pegas en ella un comando copiado de una web, un chat o un correo, macOS puede bloquear el pegado con un aviso de posible software malicioso, explica Apple. Ante ese aviso, no pulses «Pegar de todos modos». En las empresas, Microsoft recomienda quitar la ventana Ejecutar a quien no la necesite para trabajar.
Cómo entrar en ChatGPT sin pasar por un anuncio
Escribe chatgpt.com en la barra de direcciones y guárdala en favoritos, o usa la app oficial. La de Windows y Mac se descarga desde chatgpt.com/download, y la del móvil, desde la App Store o Google Play, donde el desarrollador tiene que ser OpenAI. Para entrar en un servicio que ya usas, sáltate los resultados patrocinados de Google, por muy oficial que parezca su dirección. Si un día no carga, mira en status.openai.com, la página de estado de OpenAI, si hay una caída. Qué incluye cada plan de pago lo explicamos en nuestra comparativa de Claude, ChatGPT y Gemini.
Los GPT tienen los días contados. OpenAI tiene previsto retirarlos el 11 de diciembre de 2026 y los sustituye por complementos. Eso no acaba con el truco, que ya ha usado otros envoltorios. Huntress había visto antes lo mismo con conversaciones compartidas de ChatGPT, Grok y Claude que aparecían en Google y daban a usuarios de Mac un «arreglo» para pegar en Terminal. Mientras tanto, si das con un GPT sospechoso, puedes denunciarlo pulsando su nombre, arriba a la izquierda, y luego «Denunciar GPT», como indica OpenAI. Un anuncio de Google se denuncia desde sus tres puntos, con «Denunciar anuncio».
Si ya has pegado el comando
Actúa como si alguien tuviera acceso a tu ordenador, porque puede que lo tenga. Estos pasos siguen las pautas del INCIBE para quien ha sido víctima de un programa malicioso.
- Desconecta el equipo de internet, quitando el wifi o el cable, para que el programa deje de recibir órdenes.
- Desde otro dispositivo, cambia las contraseñas, empezando por la del correo y la del banco, cierra las sesiones abiertas y activa la verificación en dos pasos donde puedas.
- Si usaste ese ordenador para entrar en el banco o pagar con tarjeta, llama a tu entidad para vigilar o anular cualquier cargo raro.
- Pasa un análisis completo con el antivirus al día. En Windows, el examen sin conexión de Microsoft Defender reinicia el equipo y lo revisa antes de que cargue Windows (Seguridad de Windows, Protección contra virus y amenazas, Opciones de examen).
- Para ir a lo seguro, reinstala Windows desde cero, la opción que el INCIBE considera más segura para eliminar un virus, después de copiar tus documentos y pasarles el antivirus. Con este troyano, borrar a mano una de sus piezas no sirve de nada mientras siga en marcha, porque la vuelve a crear.
- Si es un ordenador del trabajo, avisa a informática antes de tocar nada.
- Guarda capturas, la dirección de la página y la hora, por si pones una denuncia, y llama al 017, la línea de ayuda del INCIBE. Es gratuita y confidencial, atiende todos los días de 8:00 a 23:00 y también por WhatsApp (900 116 117) y Telegram (@INCIBE017).
La casilla de «No soy un robot» seguirá apareciendo en muchas webs. Marcarla, o pulsar un botón, es lo máximo que te pedirá una comprobación legítima. Si después llegan teclas que pulsar, la casilla era el cebo. Cierra la pestaña. Lo que la página haya copiado en tu portapapeles se queda ahí, inofensivo, mientras no lo pegues.
Fuentes
- Huntress (fuente principal): Attackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix, de Mark O’Halloran y Jonathan Semon (28 de septiembre de 2026).
- Microsoft: Informe de Defensa Digital 2026 (1 de octubre de 2026), Think before you Click(Fix), su análisis de la técnica (21 de agosto de 2025), y la ayuda de Windows sobre la protección contra virus y amenazas (examen sin conexión).
- ESET: informes de amenazas del primer semestre de 2025 (26 de junio de 2025) y del primer semestre de 2026 (8 de julio de 2026).
- Proofpoint: From Clipboard to Compromise: A PowerShell Self-Pwn (17 de junio de 2024).
- Cloudflare: documentación de Challenges (actualizada el 15 de abril de 2026).
- Apple: Si el Mac bloquea un script o la acción de pegado de un comando en Terminal (29 de junio de 2026).
- OpenAI: retirada de los GPT personalizados, cómo denunciar contenido, descargas oficiales y estado del servicio (consultados el 3 de octubre de 2026).
- Google: Denunciar un anuncio (Ayuda de Mi centro de anuncios).
- INCIBE: cómo actuar si eres víctima de malware, desinfecta tus dispositivos y Tu Ayuda en Ciberseguridad (017).
- Cobertura del caso: SecurityWeek (29 de septiembre de 2026) y Europa Press (1 de octubre de 2026).
- Imagen de portada: foto de Anas Alshanti (Unsplash, vía Wikimedia Commons), de dominio público (CC0 1.0), con una ilustración propia encima.
