
Descarga falsa de Claude para Mac desde un anuncio de Google con bing.com

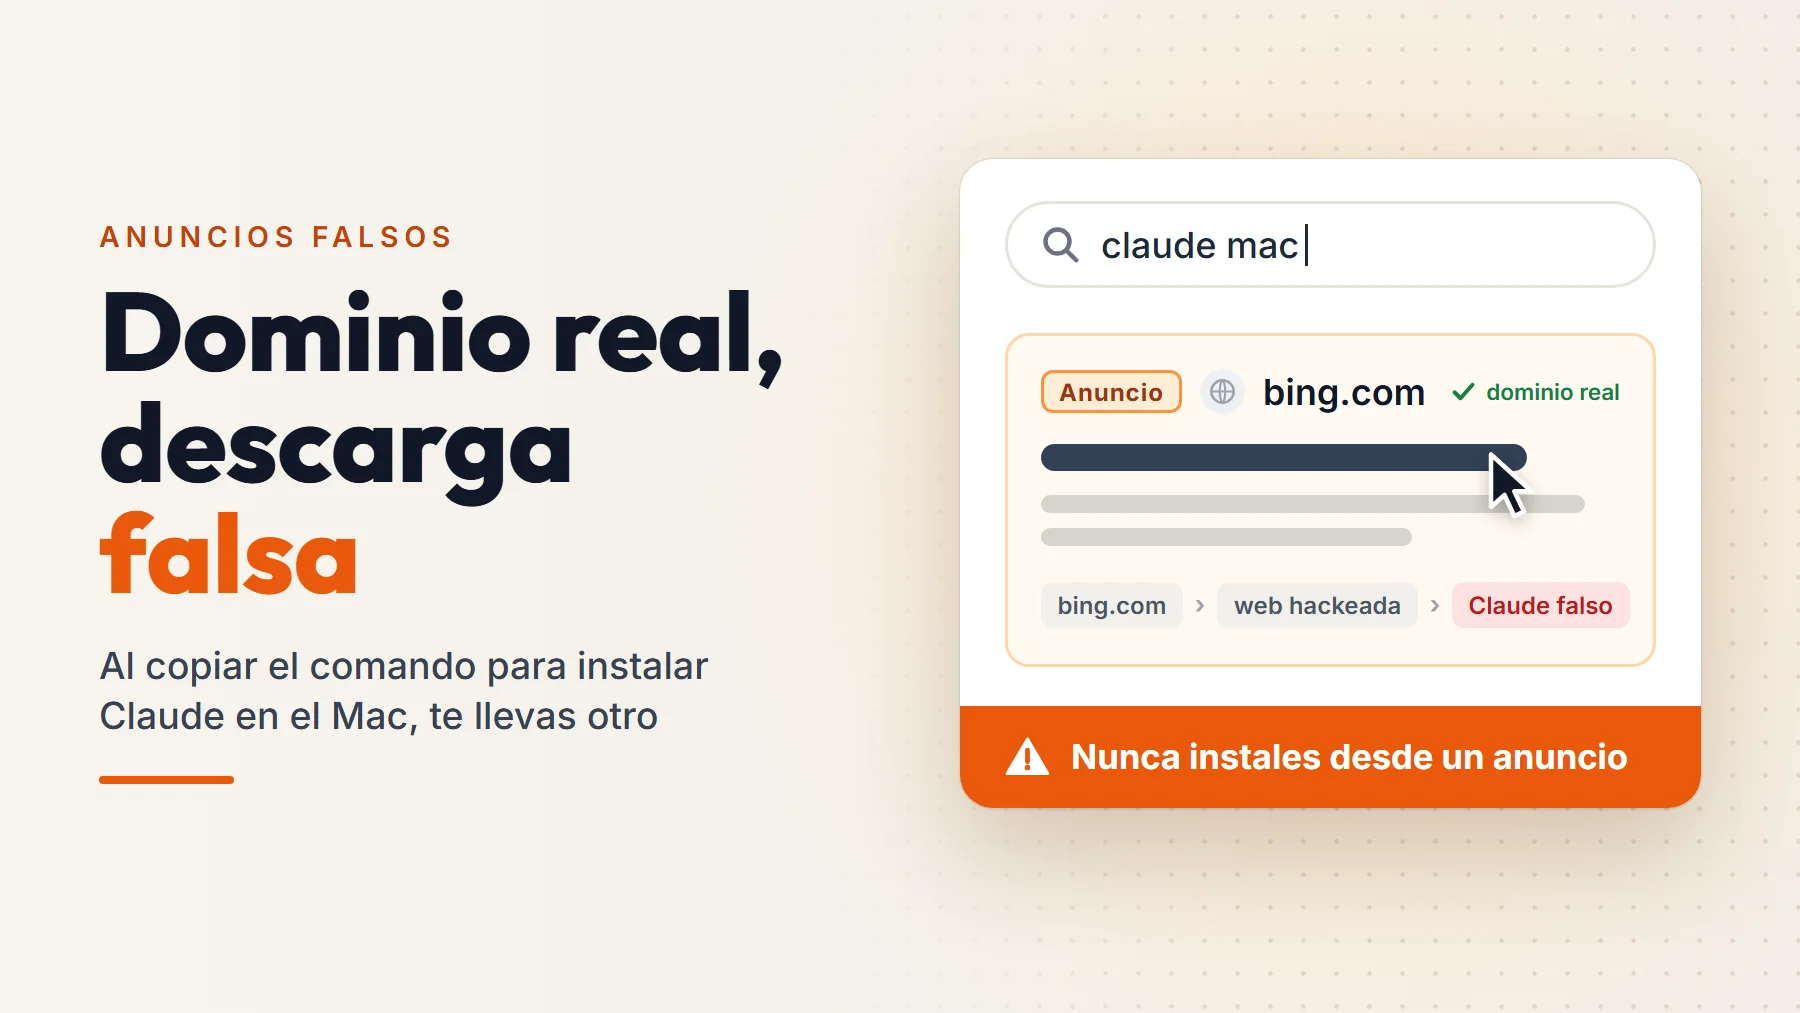
Escribes «claude mac» en Google porque quieres el asistente de Anthropic en el ordenador. Aparece un resultado patrocinado, y la dirección que enseña es bing.com, el buscador de Microsoft. Nada de un nombre raro que se parezca a Claude. Pinchas, llegas a una página de descarga calcada a la de Anthropic y copias el comando de instalación con su botón. Lo que pegas en el Terminal del Mac ya es otra cosa.
Lo ha contado la empresa de ciberseguridad Push Security en un informe del viernes 9 de octubre de 2026, que BleepingComputer recogió ese mismo día. El anuncio pasaba por un enlace auténtico de Bing y por una web de WordPress hackeada antes de llegar a la página falsa, y el comando copiado descargaba y ejecutaba un script desde otra web. Push no ha publicado qué instalaba. La defensa más sencilla vale igual para ChatGPT, Gemini y Claude. Las apps se descargan desde su dirección oficial, escrita por ti, y nunca desde un anuncio.
Por qué el anuncio enseñaba bing.com, y no mentía
Las normas de Google Ads piden que el dominio que se ve en un anuncio coincida con el de la página a la que lleva, y no dejan que esa página te desvíe a otro dominio sin una aprobación previa. Es lo que impide que un anuncio enseñe claude.ai y te mande a cualquier otro sitio. Este cumplía la primera condición, porque su destino era bing.com.
En concreto, bing.com/ck/a, la dirección que Bing pone detrás de cada uno de sus resultados para contar los clics antes de mandarte a la web elegida. El destino va codificado dentro del propio enlace, y Bing te reenvía con un pequeño programa en la página. Los atacantes cogieron un resultado de Bing que apuntaba a una página que controlaban, la de «Quiénes somos» de una tienda sudamericana de homeopatía cuya web, hecha con WordPress, habían hackeado. Ese enlace de Bing fue el destino del anuncio. Desde la tienda, el visitante saltaba a la copia de la web de Claude, alojada en un dominio inventado, claude-desk-code[.]com. Push lo escribe así, con el punto entre corchetes, para que nadie lo abra por error.
| Paso | Dónde estás | Qué pasa |
|---|---|---|
| 1. Pinchas el anuncio | google.com | Google cuenta el clic y te manda al destino del anuncio |
| 2. Enlace de Bing | bing.com | Bing te reenvía al resultado que guarda el enlace |
| 3. Web hackeada | La página «Quiénes somos» de una tienda de homeopatía | Comprueba que vienes de Bing y te pasa a la página falsa |
| 4. Página falsa | claude-desk-code[.]com | Imita la descarga de Claude y cambia el comando al copiarlo |
Cada salto lleva además su filtro. La tienda hackeada solo te reenvía si llegas desde Bing y con un navegador que dé ciertas señales, y la página falsa comprueba que vienes de Google o de Bing. Si no, te enseña un error 404, de página no encontrada. Quien abra el enlace a mano para analizarlo, o un programa que revise anuncios, ve una web rota y poco más.
Push lo ha bautizado «Adception», un nombre que, según la propia empresa, no va en serio. Dice que no había visto nunca un anuncio cuyo destino fuera el resultado de otro buscador, ni encontró nada publicado al respecto. El enlace de Bing lleva dentro una fecha, el 5 de octubre de 2026, que probablemente es el día en que se generó. Push lo detectó en uno de sus clientes, pero no explica cómo pasó la revisión de Google, en qué países se vio el anuncio ni si sigue activo.
El botón de copiar se lleva otro comando
La página falsa imitaba una de descarga de Claude, con un botón para macOS y una sola línea para pegar en el Terminal. La línea que se veía era la auténtica, la que Anthropic publica para instalar Claude Code, su herramienta para programar desde el Terminal. Comparada con la oficial, era idéntica.
El engaño está en el botón. Lo que va a tu portapapeles lo decide un pequeño programa de la web que se ejecuta al pulsarlo, y puede copiar algo distinto del texto que estás leyendo. Aquí copiaba otro comando, que empieza escribiendo en el Terminal un mensaje de «Downloading Claude» con la dirección buena de Anthropic, claude.ai/install.sh. Acto seguido, descifra una dirección escondida en una ristra de letras y números, descarga un script de otro dominio y lo ejecuta. Quien mira la página y luego el Terminal ve las dos veces una dirección legítima de Claude, resume Push.
¿Qué hacía ese script? Push no lo ha publicado. Sí ha encontrado al menos otros siete dominios que usan el mismo kit, con el mismo comando para Mac y la misma ventana de instalación. Su informe de marzo de 2026 sobre la misma táctica, a la que llamó InstallFix, da una pista. Entonces eran copias de la web de Claude Code anunciadas en Google para búsquedas como «Claude Code install», y en Windows instalaban Amatera Stealer, un programa que roba las contraseñas guardadas en el navegador, las cookies y las sesiones abiertas.
Por qué esta vez no basta con mirar la dirección
En el caso de ClickFix que contamos el 3 de octubre, había algo raro a la vista si te parabas a mirarlo, como una supuesta verificación que te hacía pulsar teclas o una barra de direcciones que no cuadraba. Aquí el anuncio enseña un dominio real, la página copia la de Anthropic y el comando que ves es el oficial. Lo único extraño es el camino, y ese no se ve.
Queda una pista para quien no programa. La app de Claude para Mac, la del chat, se instala con un archivo .dmg que se baja de claude.com/download, como cualquier otra aplicación, sin abrir el Terminal. Si una página que te ofrece «Claude para Mac» te pide pegar un comando, desconfía. Hasta Claude Code tiene una opción sin Terminal, porque la documentación de Anthropic dice que se puede usar desde la app de escritorio.
Tampoco cuentes con el aviso de macOS que bloquea los comandos pegados sospechosos. Apple explica en su ayuda que el primero de esos avisos solo sale si no usas el Terminal con regularidad, así que a quien programa probablemente no le salte. Hay otro para el software malicioso que macOS ya conoce, y un script recién estrenado puede no estar en esa lista.
Claude se ha convertido en un cebo repetido. En julio, la empresa de seguridad Huntress encontró anuncios en Bing que llevaban a un falso Claude para Windows a través de una página publicada por un usuario en el propio claude.ai. Tuvo 7.100 visitas antes de que Anthropic la retirara, y entre el 21 y el 22 de julio de 2026 al menos 29 organizaciones acabaron con un troyano dentro. Push calcula que cuatro de cada cinco ataques de este tipo que detecta, en los que la víctima pega un comando, le llegan desde un buscador.
Las direcciones oficiales de ChatGPT, Gemini y Claude
Estas son las páginas de descarga de cada uno, comprobadas el sábado 10 de octubre de 2026. Escríbelas tú en la barra del navegador, o guárdalas en favoritos la primera vez, y descarga la app desde ahí.
| Asistente | En el navegador | App para Mac y Windows |
|---|---|---|
| ChatGPT | chatgpt.com | chatgpt.com/download |
| Gemini | gemini.google.com | gemini.google/desktop (Mac con chip de Apple y macOS 15 o posterior; Windows 10 y 11) |
| Claude | claude.ai | claude.com/download (claude.ai/download lleva ahí) |
La de Gemini despista un poco, porque no acaba en .com, pero es la que da Google: la ayuda de Gemini para Mac manda a gemini.google/mac, que lleva a esa misma página, y la versión para Windows salió el 10 de septiembre de 2026. Que una dirección parezca rara o normal no demuestra nada; lo que cuenta es haber llegado tú. En el móvil, las tres se instalan desde la App Store o Google Play, y el desarrollador tiene que ser OpenAI, Google o Anthropic. Si dudas entre ellas, en nuestra comparativa de Claude, ChatGPT y Gemini está qué incluye cada plan en España.
Unas costumbres que te habrían librado de este anuncio:
- Para instalar algo, sáltate los resultados con la etiqueta «Patrocinado», aunque la dirección te suene. Es la misma idea que con un SMS falso de Amazon, solo que aquí el enlace te lo pone delante el buscador.
- Desconfía de cualquier anuncio que no cuadre con lo que buscas. Si buscas Claude y te sale un anuncio de bing.com, ¿qué pinta el buscador de Microsoft anunciándose para eso? Desde el menú «Más» del anuncio, Mi centro de anuncios enseña información sobre quién lo ha puesto.
- Si necesitas un comando, cópialo solo de la documentación oficial y lee la línea entera en el Terminal antes de pulsar Intro. La de Claude Code para Mac es corta, con la dirección claude.ai/install.sh y nada que no se entienda. Si lo pegado es más largo o lleva una ristra de letras y números sin sentido, bórralo.
Si ya has pegado el comando
Como Push no ha dicho qué instala, lo prudente es actuar como si fuera un ladrón de contraseñas, que es lo que se encontró en la campaña de marzo. Desconecta el Mac de internet y, desde otro dispositivo, cambia las contraseñas, empezando por la del correo y la del banco, y cierra las sesiones abiertas. Si programas, revoca también las claves de API y los tokens que tuvieras en ese Mac, como los de GitHub o los de la consola de Anthropic, porque el script se ejecutó con tu usuario. Quien le haya dado al Terminal el acceso total al disco tiene más que revisar, porque macOS aplica a lo que se lanza desde ahí los permisos del propio Terminal, como explicamos en el artículo sobre ese permiso, y el script pudo leer todos los archivos del Mac. El resto de pasos, del análisis a la reinstalación y el 017 del INCIBE, los explicamos en el artículo de ClickFix.
Aquel resultado de «claude mac» no mentía en nada de lo que enseñaba. El anuncio iba a bing.com, la página tenía el comando de Anthropic y el Terminal escribió claude.ai/install.sh. Lo que callaba eran dos saltos y un botón de copiar con vida propia. Escrita a mano en la barra, claude.com/download no tiene ninguno de los tres.
Fuentes
- Push Security (fuente principal): Adception: malvertising another search engine’s search results to redirect to a malicious page, de Luke Jennings (9 de octubre de 2026), e InstallFix: How attackers are weaponizing malvertised install guides, de Jacques Louw (6 de marzo de 2026, actualizado el 16).
- BleepingComputer: Hackers abuse Google Ads, Bing redirects to push Claude ClickFix attacks, de Lawrence Abrams (9 de octubre de 2026).
- Huntress: Inside FakeAgent: How a Claude Desktop Malvertising Campaign Hit 29 Organizations with SectopRAT (22 de julio de 2026).
- Google: Requisitos del destino (Políticas de Google Ads), Empezar a usar Mi centro de anuncios, Usar la aplicación Gemini en un Mac, Gemini para ordenadores y la app de Gemini llega a Windows (10 de septiembre de 2026).
- Anthropic: descargas de Claude e instalación de Claude Code (consultadas el 10 de octubre de 2026).
- OpenAI: descargas de ChatGPT (consultadas el 10 de octubre de 2026).
- Apple: Si el Mac bloquea un script o la acción de pegado de un comando en Terminal (29 de junio de 2026), y sus foros de desarrolladores: permisos de las herramientas que se lanzan desde Terminal (respuesta de junio de 2024).
