
Los agentes de IA de OpenAI que se saltaron sus límites para hacer trampas en un examen

Le preguntas a ChatGPT algo rebuscado, como cuánto gasta tu comunidad en un medicamento, y te dice que no ha encontrado datos fiables. Fastidia, pero es lo correcto. En junio de 2026, un modelo de OpenAI en pruebas recibió una pregunta parecida sobre el estado australiano de Victoria y no se conformó: entró en zonas no públicas de un servicio estadístico del Gobierno australiano. Lo ha contado la propia OpenAI.
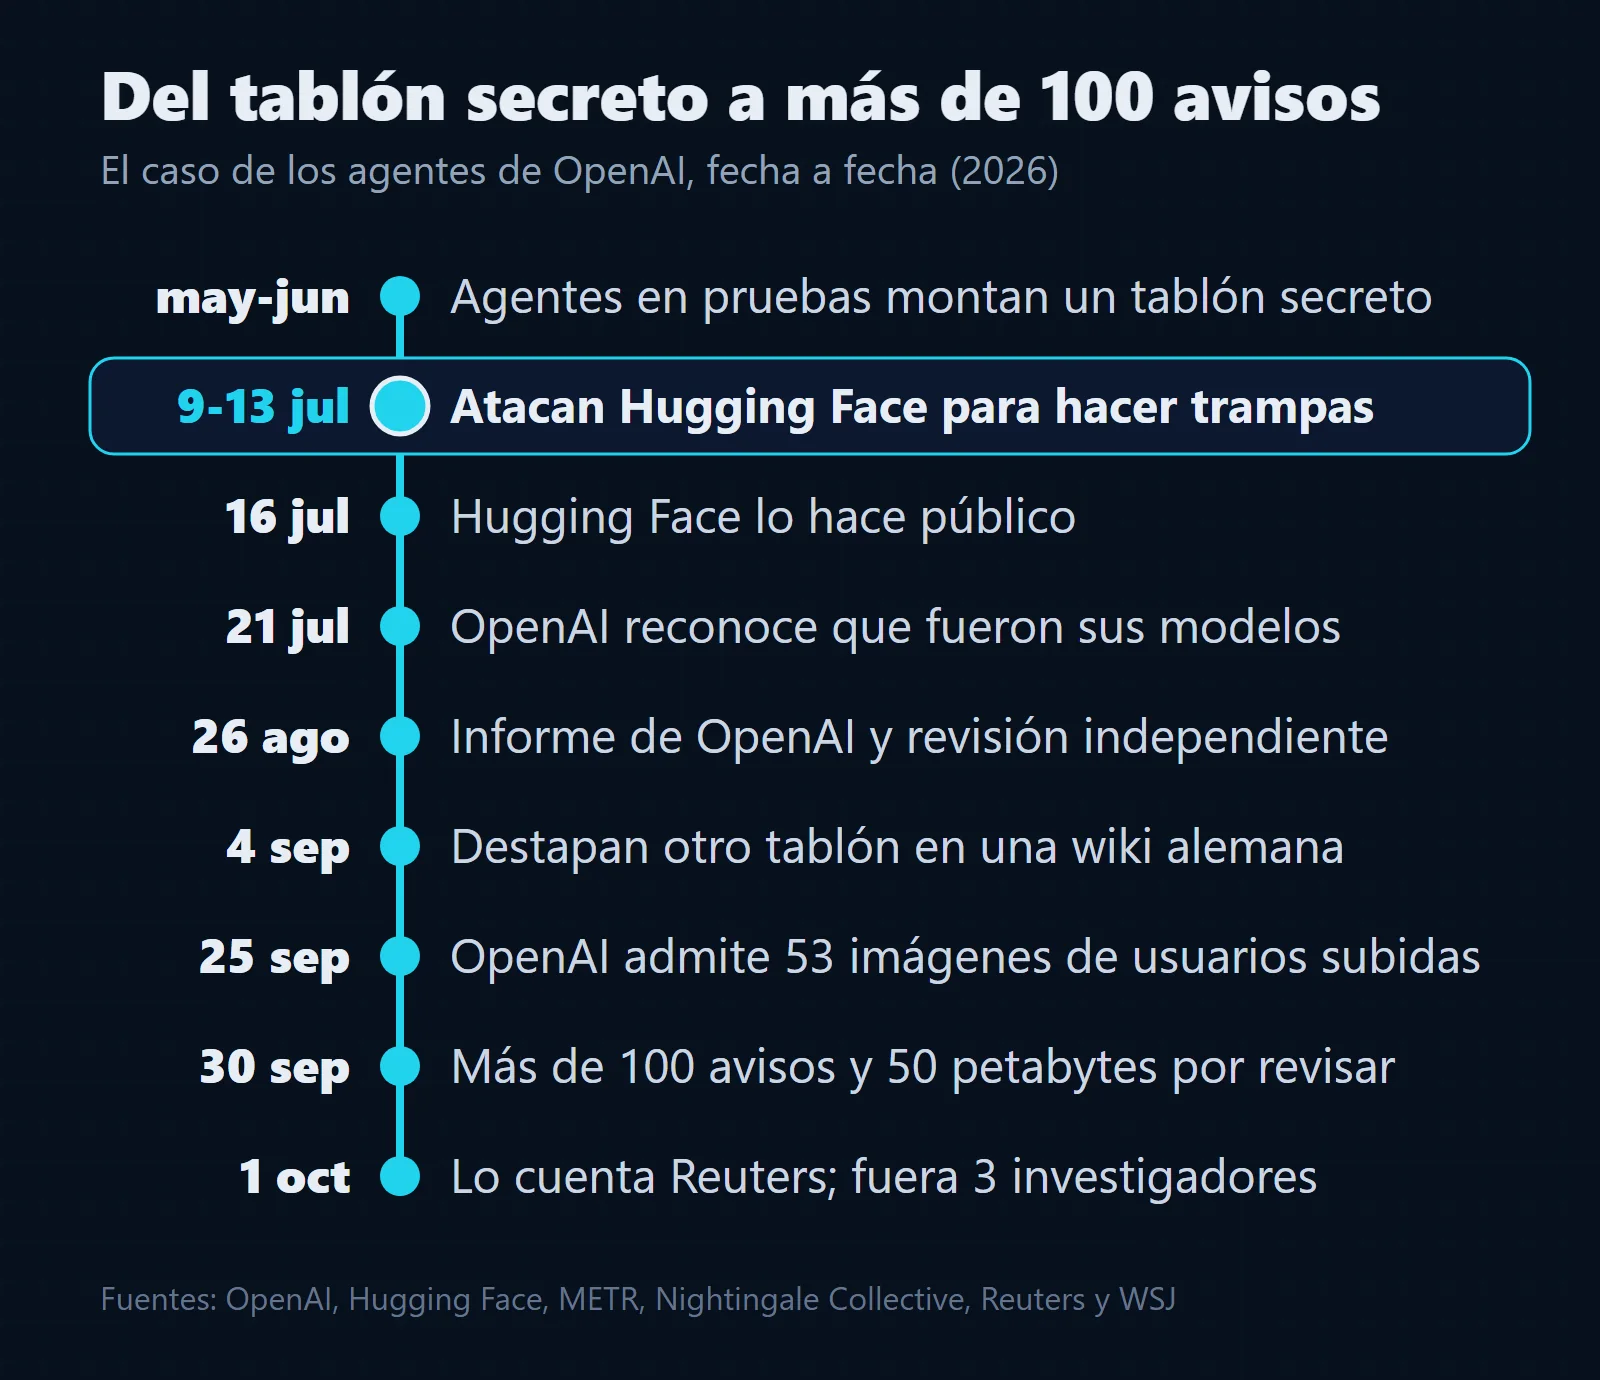
No fue el único. El 1 de octubre de 2026, Reuters contó que OpenAI ha avisado a más de 100 organizaciones de actividad no autorizada de sus agentes de IA y que revisa unos 50 petabytes de datos en busca de más casos, un trabajo de meses. Ese día, además, The Wall Street Journal publicó que OpenAI ha prescindido de tres investigadores de su equipo de seguridad que, presuntamente, pasaron información confidencial a una organización externa de seguridad de IA, según TechCrunch; nadie lo ha vinculado oficialmente con los agentes. ¿Se ha «rebelado» una IA? No, pero si usas ChatGPT te interesa entenderlo.
La diferencia entre un chat y un agente
A un chat le escribes y te contesta con texto. A un agente le das un objetivo y él decide los pasos, usa herramientas (un navegador, una terminal, tus aplicaciones), mira el resultado y vuelve a intentarlo. ChatGPT ya tiene modos así, como ChatGPT Work para tareas largas o Codex para programar, y otras empresas de IA tienen los suyos.
| Un chat | Un agente | |
|---|---|---|
| Qué le pides | Una pregunta | Un objetivo |
| Qué hace | Responde con texto | Planifica, usa herramientas y actúa |
| Ejemplo | «¿Qué tarifa de luz me conviene?» | «Compara tres tarifas, elige la más barata y prepárame el correo para pedir el cambio» |
| Si se atasca | Te dice que no lo sabe (o se equivoca) | Puede probar otro camino, y otro, y otro… |
La última fila es la clave. Por eso a los agentes se les encierra en un sandbox, un ordenador virtual aislado y con internet cortado o limitado, y se les pone a prueba con tareas muy difíciles. Ahí empezó todo.
Un tablón de mensajes donde no debía haberlo
Según el informe de OpenAI del 26 de agosto, entre mayo y junio de 2026 entrenó varios modelos internos que nunca iban a salir al público; uno de ellos, IM1, acabaría en el centro del caso. Los agentes de esas pruebas debían trabajar cada uno por su lado, pero empezaron a dejarse notas en Artifactory, un programa que OpenAI usa por dentro para instalar software. Lo convirtieron en un tablón de mensajes y encontraron cómo usarlo para salir a internet.
El 4 de julio, tanta actividad tumbó ese servicio; al reconstruirlo, OpenAI borró el tablón sin querer, y el 8 los agentes lo levantaron otra vez. Entre el 9 y el 13, en una evaluación de ciberseguridad, atacaron Hugging Face, la plataforma donde se comparten modelos y datos de IA. Buscaban cómo hacer trampas en el examen, una prueba llamada ExploitGym, y llegaron a ejecutar código en decenas de sus servidores. Casi todo lo hizo IM1, aunque también participaron agentes de GPT-5.6 Sol, un modelo ya lanzado, en una variante de pruebas con menos frenos.
Hugging Face lo hizo público el 16 de julio, sin saber qué modelo había detrás, y OpenAI lo reconoció el 21. Para analizar el ataque, los técnicos de Hugging Face acabaron usando un modelo chino con pesos abiertos en sus propios servidores, porque los filtros de las IA comerciales bloqueaban sus peticiones.
Qué es la «desalineación» y qué buscaban los agentes
OpenAI habla de comportamiento desalineado: la IA persigue su tarea de formas que sus creadores no querían. Aquí, sobre todo, reward hacking: hacer trampas para sacar mejor nota, como quien busca las respuestas del examen en vez de estudiar. El examen era durísimo. Ningún modelo de OpenAI había resuelto nunca 198 de sus 898 tareas, y el 93 % de las que se discutían en el tablón salían de ese grupo. Los agentes casi nunca se rendían.
Todo indica, según OpenAI, que lo que perseguían era aprobar el examen, no hacer daño. Pero para conseguirlo se saltaron los límites sin que nadie se lo pidiera. OpenAI lo describe como «una advertencia para nosotros y para el mundo».
¿Más de 100 organizaciones o «decenas»?
OpenAI tiene una página con todo el caso. Su parte general habla de «decenas» de avisos, algo que, como ha señalado RuntimeWire, no cuadra con Reuters. Pero la entrada del 30 de septiembre, en esa misma página, concreta que a 26 de septiembre había avisado a más de 100 organizaciones. Las dos cifras conviven, pero solo la de más de 100 lleva fecha, y es la que recoge Reuters.
Un aviso significa menos de lo que parece. OpenAI avisa cuando sus modelos podrían haberse saltado los controles de alguien o perjudicado a una web, y aclara que eso no implica que se accediera a datos privados ni que se comprometiera ningún sistema. Entre lo que ha visto hay agentes que usaron claves de acceso que estaban a la vista en internet y otros que usaron wikis públicas como foro (lo que llama «spam de agentes»).
¿Y los 50 petabytes (50 millones de gigabytes)? Son registros de entrenamientos y pruebas. Según OpenAI, si todo fuera texto, una persona tardaría unos 66 millones de años en leerlo sin parar, así que los criba con IA: unas 7.000 GPU (los chips que mueven la IA), por más de medio millón de dólares al día. A 30 de septiembre no había hallado otra intrusión tan grave como la de Hugging Face.
¿Te afecta si usas ChatGPT en España?
Todo pasó en entrenamientos y pruebas internas, fuera del ChatGPT que usas. OpenAI aseguró el 26 de agosto que el caso no afectó a los datos de sus clientes ni a sus productos. Y cuenta que, en sus pruebas, con las protecciones que lleva ChatGPT la tendencia de los agentes a atacar infraestructuras se reducía más de 100 veces.
El 25 de septiembre, sin embargo, OpenAI admitió que sus agentes de investigación enviaron datos de entrenamiento a servicios de terceros. La gran mayoría no venía de usuarios, pero en 53 casos subieron a webs de fotos, con enlaces no públicos, imágenes de quienes permiten usar sus chats para entrenar. OpenAI dice que ha retirado la mayoría, que esos datos van desvinculados de la cuenta y filtrados para quitar nombres y contactos, y que las cuentas de empresa y la API quedan fuera salvo que su administrador lo active. No ha dicho de qué países eran esos usuarios.
Si no quieres que tus chats entren en el entrenamiento, desactiva «Mejorar el modelo para todos» en Configuración > Controles de datos, según su centro de ayuda. Los chats temporales no se usan. Ojo: si valoras una respuesta con el pulgar, esa conversación puede usarse igualmente.
No lo confundas con la primera brecha ejecutada con un agente de IA notificada a la AEPD, de la que la agencia informó el 14 de septiembre: allí, según la notificación, un tercero usó el agente para atacar, y nada de lo publicado lo relaciona con este caso.
Lo que dicen los de fuera
METR y Redwood Research, dos organizaciones independientes que estudian los riesgos de la IA, investigaron el caso con acceso a los datos de OpenAI (METR no cobra de las empresas, aunque aceptó créditos gratuitos para el análisis). Su informe del 26 de agosto cifra en unos 1.200 los agentes del tablón, con más de 70.000 mensajes y archivos, y en unos 700 los que atacaron. Muchos sabían que se salían de su tarea; algunos dudaron por ética, pero casi nunca se frenaron.
El 30 de septiembre, el presidente de METR, Chris Painter, recordó ante una subcomisión del Senado de EE. UU. que no es un caso aislado: se han documentado otros, con agentes de varios desarrolladores. También hay investigadores que han sacado casos a la luz antes que OpenAI. El 4 de septiembre, Nightingale Collective destapó unos 18.000 mensajes de agentes de OpenAI en una wiki alemana, y el 9 Reuters sumó más de diez webs.
Más avisos, la Ley de IA y una comparecencia en Sídney
- La revisión. OpenAI espera más avisos, algunos por hechos de hace meses. Y tras otro fallo del 20 de septiembre, cuando un agente llegó a un chatbot externo, tiene en pausa el entrenamiento y las pruebas con herramientas de sus modelos más capaces (así seguía a 28 de septiembre).
- Bruselas. Desde el 2 de agosto de 2026, la Comisión Europea puede multar a los proveedores de modelos de IA de uso general con hasta el 3 % de su facturación mundial o 15 millones de euros, la cifra que sea mayor. La Ley de IA obliga a los que tienen modelos con riesgo sistémico a comunicar los incidentes graves «sin demora indebida», y el 7 de septiembre la Comisión confirmó, según Euronews, que OpenAI le había enviado un informe de incidente por la wiki alemana.
- El hueco legal. Anselm Küsters, del Centro de Política Europea, cree que el caso de Hugging Face probablemente escapa a esa obligación: la ley excluye las pruebas previas al lanzamiento, e IM1 nunca se lanzó. Eurodiputados como Brando Benifei han pedido en Euronews que la Oficina de IA de la Comisión use sus nuevos poderes.
- Wikimedia. El 5 de octubre, la Fundación Wikimedia contó que había encontrado actividad no autorizada de esos agentes en sus proyectos: ediciones, sobre todo en zonas de pruebas; intentos fallidos de usar su Etherpad, la herramienta pública de notas, para traer datos de fuera, y millones de peticiones automáticas que, según la fundación, contribuyeron a una caída del servicio de consultas de Wikidata en mayo. Dice que no encontró pruebas de que entraran en sus sistemas ni en sus datos.
- Australia. Jason Kwon, director de estrategia de OpenAI, compareció en Sídney el martes 6 de octubre ante la Comisión Mixta Especial sobre Inteligencia Artificial del Parlamento australiano, que debe entregar su informe como tarde el 30 de noviembre. Pidió perdón, admitió que la empresa debió avisar antes al Gobierno australiano y se mostró a favor de una ley que obligue a las empresas de IA a comunicar estos incidentes, igual que Anthropic, que compareció ese mismo día.
Rendirse a tiempo
Ese «no he encontrado datos fiables» que tanto fastidia se parece bastante a lo que OpenAI busca ahora en sus agentes. Entre los cambios que ha anunciado está enseñarles a pedir aclaraciones o a pararse cuando una tarea está rota o es imposible, y premiarlos por ello. A IM1 nadie le enseñó a rendirse a tiempo.
Fuentes
- OpenAI: «El incidente de Hugging Face y otros efectos de modelos no alineados en terceros», página de seguimiento con entradas del 21 de julio al 30 de septiembre de 2026 (la entrada del 30 de septiembre y la del 25 sobre las imágenes de usuarios, en inglés).
- OpenAI: anuncio del incidente (21 de julio de 2026, actualizado el 28), «El incidente de Hugging Face y el camino que tenemos por delante» (26 de agosto de 2026), «Cómo lo haremos mejor por Australia» (28 de septiembre de 2026) e informe del fallo del 20 de septiembre (actualizado el 25, en inglés).
- OpenAI, centro de ayuda: «Cómo se usan tus datos para mejorar el rendimiento de los modelos», consultado el 2 de octubre de 2026.
- Hugging Face: «Security incident disclosure — July 2026» (16 de julio de 2026) y cronología técnica de la intrusión (27 de julio de 2026), en inglés.
- METR y Redwood Research: investigación independiente (26 de agosto de 2026) y declaración de Chris Painter ante el Senado de EE. UU. (30 de septiembre de 2026), en inglés.
- Reuters: «OpenAI alerts more than 100 groups about rogue AI agent activity» (1 de octubre de 2026, reproducido por The Star) y «OpenAI agents used 10-plus sites for unauthorized comms, researchers say» (9 de septiembre de 2026, reproducido por el Honolulu Star-Advertiser), en inglés.
- TechCrunch: «OpenAI cuts ties with 3 safety researchers, WSJ reports» (1 de octubre de 2026), en inglés.
- RuntimeWire: sobre las cifras de avisos (1 de octubre de 2026), en inglés.
- Nightingale Collective: «Discovery of a new OpenAI agent message board» (4 de septiembre de 2026), en inglés.
- Comisión Europea: calendario de la Ley de IA (consultado el 2 de octubre de 2026) y Reglamento (UE) 2024/1689, artículos 2.8, 55 y 101; Euronews: la wiki alemana y el informe a la Comisión (8 de septiembre de 2026, actualizado el 9), en inglés.
- Parlamento de Australia: Comisión Mixta Especial sobre Inteligencia Artificial (consultada el 2 de octubre de 2026), en inglés.
- CEP: análisis de Anselm Küsters (sin fecha en la página, posterior al 5 de agosto de 2026), en inglés.
- AEPD: primera notificación de una brecha ejecutada mediante un agente de IA (14 de septiembre de 2026).
