
Un menor de 16 años, detenido en Alicante como presunto jefe de la banda KillSec

Te llega un correo de una empresa en la que tienes cuenta. Habla de un «incidente de seguridad», de un «acceso no autorizado» y de que «se está investigando». Lo lees dos veces, repasas qué datos les diste y te queda una duda: ¿quién hace algo así?
El 1 de octubre de 2026, Europol dio una de esas respuestas. Una operación internacional ha desmantelado KillSec, una banda de ransomware ligada a unos 1.000 ataques en todo el mundo. Su presunto jefe tiene 16 años y lo detuvieron en Alicante. ¿Cómo puede un menor estar al frente de algo así? ¿Y qué tiene que ver contigo?
La caída de KillSec
La operación se llama KillSwitch. La han dirigido la policía criminal del estado de Hamburgo y la Fiscalía de Hamburgo, con la coordinación de Europol y de Eurojust, la agencia europea de cooperación judicial. El 30 de septiembre de 2026, los investigadores tomaron la web donde KillSec publicaba lo que robaba y pusieron a salvo al menos 110 terabytes de datos. Hubo ocho registros en España, Grecia, Rumanía y Reino Unido, y tres detenciones provisionales.
- Unos 1.000 presuntos ataques desde 2024, y unos 500 con éxito, según Europol, que avisa de que la cifra puede cambiar al revisar lo incautado.
- Más de 280 víctimas, según la Guardia Civil. Algunas habrían pagado en criptomonedas rescates de unos 500.000 euros.
- Cinco servidores centrales bajo control policial, y sus dominios, redirigidos a un aviso de la policía.
Algún titular ha atribuido la detención a la Policía Nacional, pero no fue así. Según la nota de la Guardia Civil, la hicieron su Unidad Central Operativa (UCO) y los Mossos d’Esquadra, en un equipo conjunto. Registraron dos inmuebles en la provincia de Alicante, se llevaron ordenadores, móviles y carteras de criptomonedas, y hay otra persona investigada.
Cada cuerpo llegó por su lado: la Guardia Civil, en 2025, de la mano del FBI de San Juan de Puerto Rico; los Mossos, por un ataque de principios de 2025 a una entidad catalana, con daños de cerca de un millón de euros. Los otros dos detenidos tienen veintitantos años y cayeron en Reino Unido y Rumanía, según una portavoz de Europol citada por Reuters.
¿Cómo puede un menor estar al frente de una banda así?
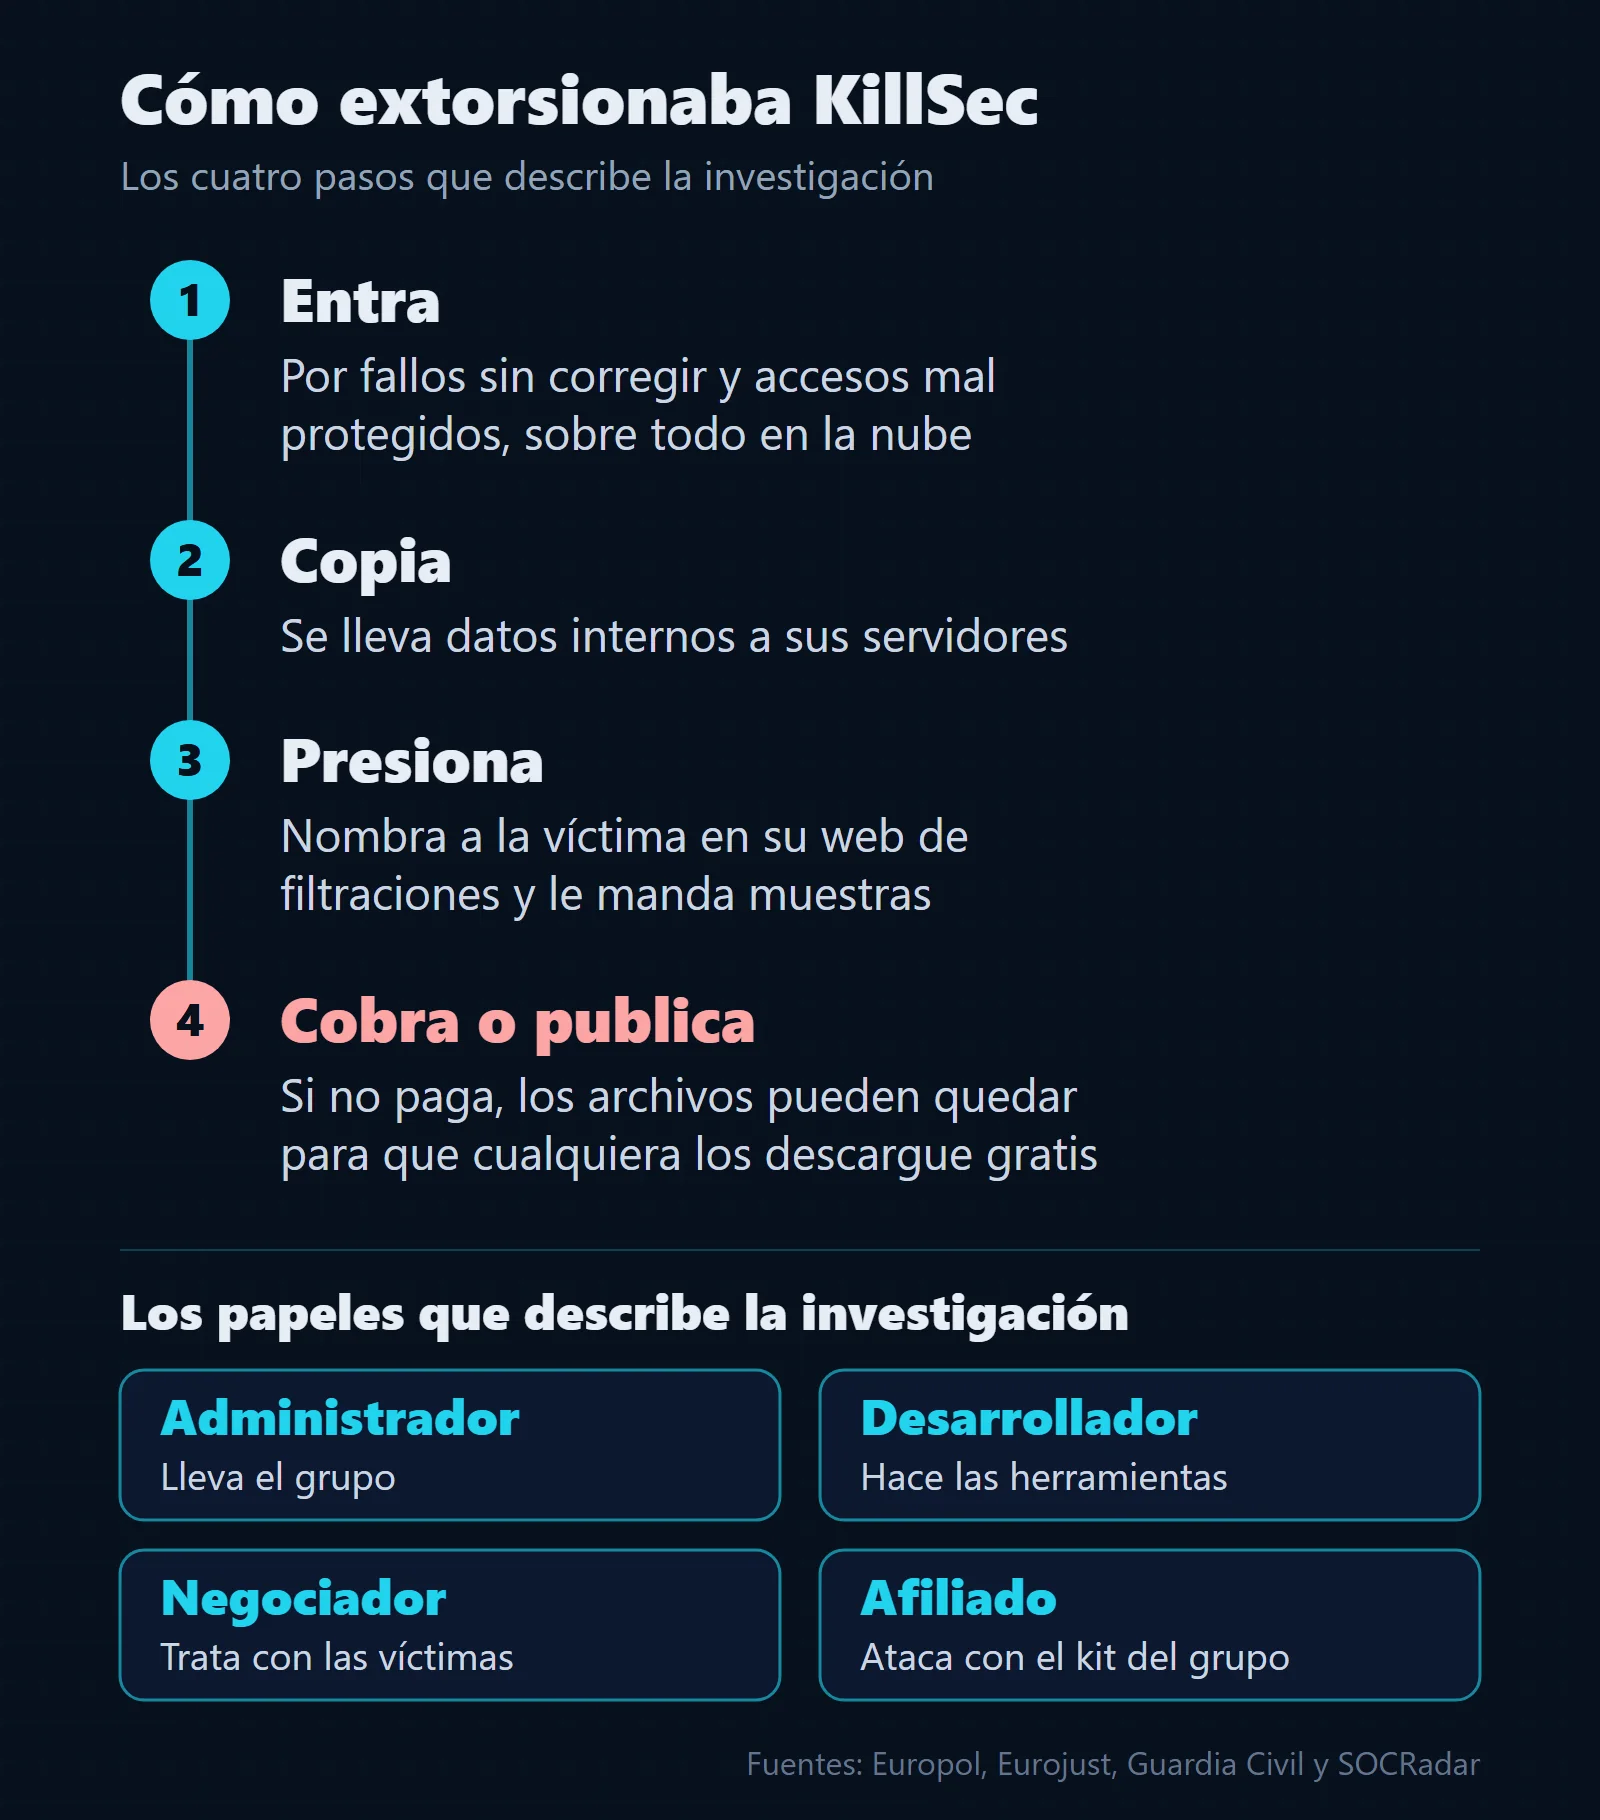
Olvida la imagen de un chico solo que lo hace todo. KillSec funcionaba como un negocio con papeles repartidos. Los investigadores hablan de un administrador, que sería el menor de 16 años; un desarrollador, que cumplió 18 en agosto de 2026 y era menor cuando se habrían cometido algunos de los delitos; un negociador y un afiliado.
Ese «afiliado» es la clave. Según la empresa de ciberseguridad SOCRadar, que estudió al grupo en noviembre de 2024, KillSec anunció en junio de ese año un programa de ransomware como servicio (RaaS, por sus siglas en inglés). Funciona como una franquicia. La banda pone las herramientas y un panel de control en la internet oscura, y otros delincuentes, los afiliados, hacen los ataques. Entrar costaba 250 dólares y KillSec se quedaba un 12 % de cada rescate. SOCRadar señalaba que ese modelo permite que gente con pocos conocimientos técnicos lance ataques.
Europol añade que la banda usaba inteligencia artificial para montar y mantener su infraestructura y para elegir a quién atacar, aunque no ha explicado cómo. Eurojust cuenta que se escondían tras alias y hablaban por mensajería cifrada. Aun así, según la Guardia Civil, a la UCO le bastó una imagen de perfil para identificar a uno de los presuntos administradores.
Qué es el ransomware
Ransomware viene de ransom, «rescate» en inglés. Es un programa malicioso que bloquea los archivos de un equipo, normalmente cifrándolos, y pide dinero para devolverlos. Su versión más dura es la doble extorsión: antes de bloquear nada, los delincuentes se llevan una copia y amenazan con publicarla.
Lo que los investigadores describen de KillSec es lo segundo, sin mencionar ningún cifrado. Copiaba datos internos a sus propios servidores y ponía el nombre de la víctima en su web de filtraciones. Para demostrar que los tenía, le mandaba muestras. Y si la víctima se negaba a pagar, los archivos podían quedar para que cualquiera se los descargara gratis.
Cómo entraban: la puerta de la nube
Nada de película. Según Europol, aprovechaban fallos de programas sin corregir y accesos mal protegidos, sobre todo al almacenamiento en la nube: los espacios donde las empresas guardan archivos en servidores ajenos, como un disco duro en internet. La policía no ha dado más detalles técnicos.
Bitdefender, una de las dos empresas que ayudaron en la investigación, pide revisar los espacios en la nube que ya no son de nadie, como los de un proyecto que terminó o una prueba que se quedó puesta. No hace falta forzar la caja fuerte si alguien se dejó la puerta abierta. Y esas puertas, avisa, siguen ahí aunque KillSec haya caído.
Qué supone para ti en España
La víctima española de la que hablan los investigadores es esa entidad catalana, cuyo nombre no se ha hecho público. En la web de filtraciones de KillSec llegaron a aparecer cerca de 300 víctimas, según Bitdefender, y en el recuento de ransomware.live, que sigue estas webs, solo una aparece con sede en España. Pero la web de la banda enseñaba solo una parte. La policía de Hamburgo cuenta al menos 70 casos en Alemania, y ransomware.live, solo 3 víctimas alemanas.
Que la web haya caído es una buena noticia, porque lo que guardaba ya no se puede descargar de ahí. Lo que alguien se bajara antes es otra historia, y la policía avisa de que el análisis de lo incautado puede destapar más víctimas. Si una empresa que tiene tus datos sufre algo así y la filtración supone un alto riesgo para ti, el Reglamento General de Protección de Datos (artículo 34) la obliga a avisarte sin dilación indebida.
Si tus datos aparecen en una filtración
El INCIBE (Instituto Nacional de Ciberseguridad) explica qué hacer en una guía para ciudadanos. Empieza pidiendo calma, ya que a veces son datos viejos. Después:
- Averigua qué se ha filtrado. Si no está claro, da por expuesto todo lo que le diste a esa empresa.
- Cambia la contraseña de esa cuenta y la de todas en las que uses la misma o una parecida. Un gestor de contraseñas te ayuda a tener una distinta para cada sitio.
- Activa la verificación en dos pasos (un código en el móvil, además de la contraseña) en el correo, las redes, la mensajería y el banco. Así, aunque tengan tu clave, no les basta.
- Mira tu correo en Have I Been Pwned, una web que lo busca en filtraciones conocidas. Que no salga no garantiza nada: la propia web avisa de que solo recoge una parte.
- Desconfía de llamadas, SMS y correos que usen tus datos para parecer de fiar, como el de un falso empleado de tu banco.
- Si se han filtrado datos bancarios, avisa a tu banco por sus canales oficiales para que valore anular la tarjeta.
- Si se han filtrado tu DNI o tu dirección, busca tu nombre en internet de vez en cuando para detectar perfiles falsos.
- Pide ayuda al 017, la línea del INCIBE: gratuita, confidencial y abierta todos los días de 8:00 a 23:00, también por WhatsApp (900 116 117) y Telegram (@INCIBE017). Si te estafan o usan tus datos, denuncia.
El proceso judicial, los demás implicados y más víctimas
- Todo lo que se le atribuye al menor es presunto: no hay juicio ni condena. En España, a quien tiene entre 14 y 17 años se le aplica la Ley Orgánica 5/2000, de responsabilidad penal del menor, y la investigación la dirige la Fiscalía. A 2 de octubre de 2026, nadie ha dicho qué juzgado lleva su caso ni dónde se le juzgará; entre las autoridades españolas, Europol cita al Juzgado de Instrucción número 20 de Barcelona y a la Fiscalía de Barcelona.
- Desde Puerto Rico, Estados Unidos ha pedido la extradición del detenido en Reino Unido, y el desarrollador está identificado, pero no detenido, según la crónica de Reuters, que cita a una portavoz de Europol.
- Los investigadores siguen analizando los 110 terabytes y el rastro de las criptomonedas. Si aparecen empresas españolas, tendrán que avisar a sus clientes cuando la filtración suponga un alto riesgo para ellos.
Por cierto, la propia Ley del Menor prohíbe que los medios difundan imágenes o datos que permitan identificar al menor en su proceso. Aquí no damos ninguno.
Detrás de ese correo que habla de un «acceso no autorizado» puede haber una banda montada como una empresa, con franquicias y tarifas y, si se confirma lo que dicen los investigadores, un menor de 16 años al mando. La nube de la empresa que te escribe no la puedes cerrar tú, pero sí usar una contraseña distinta, activar el código en el móvil y tomarte cinco minutos para leer bien de qué te avisan.
Fuentes
- Europol: «Teenager suspected of leading KillSec ransomware group as law enforcement seizes servers and leak site», 1 de octubre de 2026 (en inglés).
- Eurojust: «Teenagers suspected of leading ransomware group arrested during international operation», 1 de octubre de 2026 (en inglés).
- Guardia Civil: «Un detenido en España en una operación internacional contra el grupo de ransomware KillSec», 1 de octubre de 2026.
- Policía de Hamburgo: nota de prensa 261001-3, 1 de octubre de 2026 (en alemán).
- Reuters: «Spanish police arrest 16-year old leader of hacker group in Europe-wide probe», crónica desde Bruselas del 1 de octubre de 2026, reproducida por ThePrint (en inglés).
- Bitdefender: «Bitdefender Supported Operation KillSwitch», 1 de octubre de 2026 (en inglés).
- SOCRadar: «Dark Web Profile: KillSec», 7 de noviembre de 2024 (en inglés).
- ransomware.live: ficha de KillSec, consultada el 2 de octubre de 2026.
- INCIBE: «Mis datos personales aparecen en una filtración, ¿qué puedo hacer?», autenticación de dos factores y línea de ayuda 017.
- Have I Been Pwned: preguntas frecuentes (en inglés).
- BOE: Reglamento General de Protección de Datos (artículo 34) y Ley Orgánica 5/2000, de responsabilidad penal de los menores (artículos 1, 16 y 35).
- Imagen de portada: NASA/Dominic Hart, biblioteca de cintas del centro de supercomputación de la NASA en Ames (California, 2015), usada según las pautas de uso de la NASA. Es una imagen ilustrativa, sin relación con el caso.
